


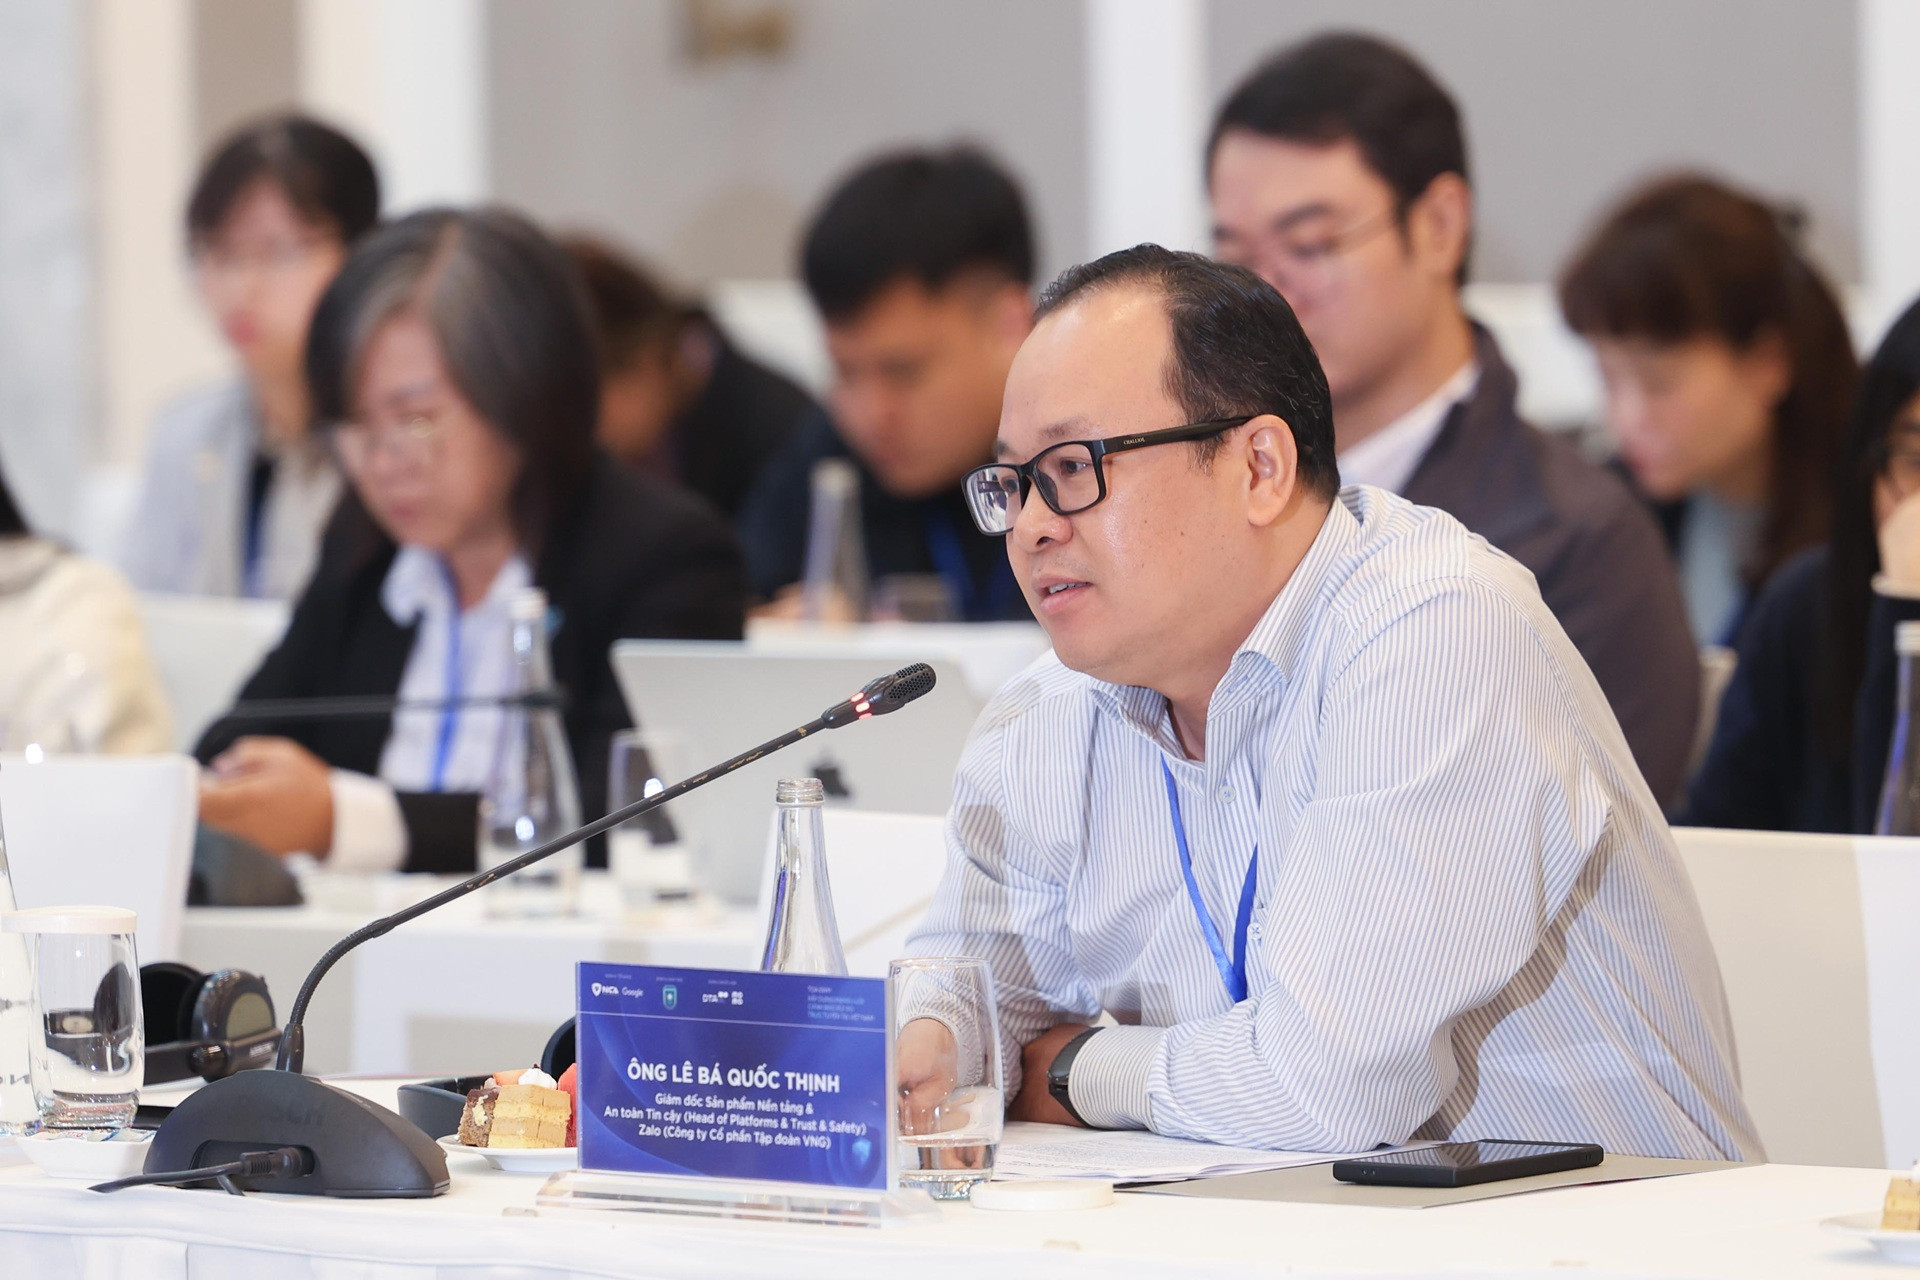
Tại tọa đàm Xây dựng mạng lưới cảnh báo rủi ro trực tuyến tại Việt Nam do Hiệp hội An ninh mạng Quốc gia (NCA) và Google tổ chức ngày 13/11, ông Lê Bá Quốc Thịnh, Giám đốc sản phẩm Nền tảng và An toàn tin cậy Zalo chỉ ra một hiện tượng nổi cộm gần đây: con cái đổi tài khoản Zalo lấy tài khoản game, bên cạnh các hình thức khác như giả danh người quen biết, shipper, cơ quan quản lý nhà nước.
Ở quy mô tinh vi hơn, ông Lucien Taylor, Giám đốc Công nghệ Sàn giao dịch Tín hiệu Toàn cầu (Global Signal Exchange - GSE), dẫn chứng dữ liệu cho thấy tội phạm mạng đang dùng các tác nhân trí tuệ nhân tạo (AI Agent) để mạo danh và tương tác hàng loạt.
Một trong những kịch bản quen thuộc là dụ dỗ các thiếu niên nam tham gia trang web cờ bạc trực tuyến giả mạo, sau đó thao túng tâm lý để các em lấy thẻ tín dụng của phụ huynh nhập vào hệ thống. Đáng lo ngại, các trang web này được khởi tạo tức thì và tự động xóa sạch dấu vết ngay sau khi chiếm đoạt được tiền, khiến hiện trường vụ án biến mất.
'Điểm mù' khi các nền tảng phòng thủ đơn lẻ
Không chỉ dừng ở không gian số, nạn lừa đảo còn len lỏi vào khâu giao nhận hàng hóa vật lý. Ông Lương Duy Hoài, Tổng Giám đốc điều hành Giao Hàng Nhanh, cho biết đơn vị này xử lý hơn 400 triệu đơn hàng mỗi năm với tổng giá trị khoảng 4 tỷ USD, trong đó 60% là giao dịch tiền mặt.
Có những giai đoạn cao điểm, hệ thống ghi nhận tới 20.000 giao dịch có dấu hiệu lừa đảo mỗi tháng. Dù đã ứng dụng Big Data, AI, machine learning để xây dựng mô hình nhận diện bất thường qua số điện thoại, địa chỉ và tài khoản ngân hàng, ông thừa nhận doanh nghiệp vẫn chỉ đóng vai trò là "chốt chặn vật lý" ở khâu cuối, hoàn toàn không biết quá trình dẫn dụ nạn nhân trước đó trên các sàn thương mại điện tử hay mạng xã hội.
Tương tự, bà Tăng Thị Hà Yên, Giám đốc Trí tuệ Nhân tạo và Dữ liệu của MoMo, chia sẻ ví điện tử chỉ có khoảng 100 đến 300 mili-giây tại bước thanh toán để tính toán hàng nghìn tín hiệu rủi ro và phát cảnh báo.
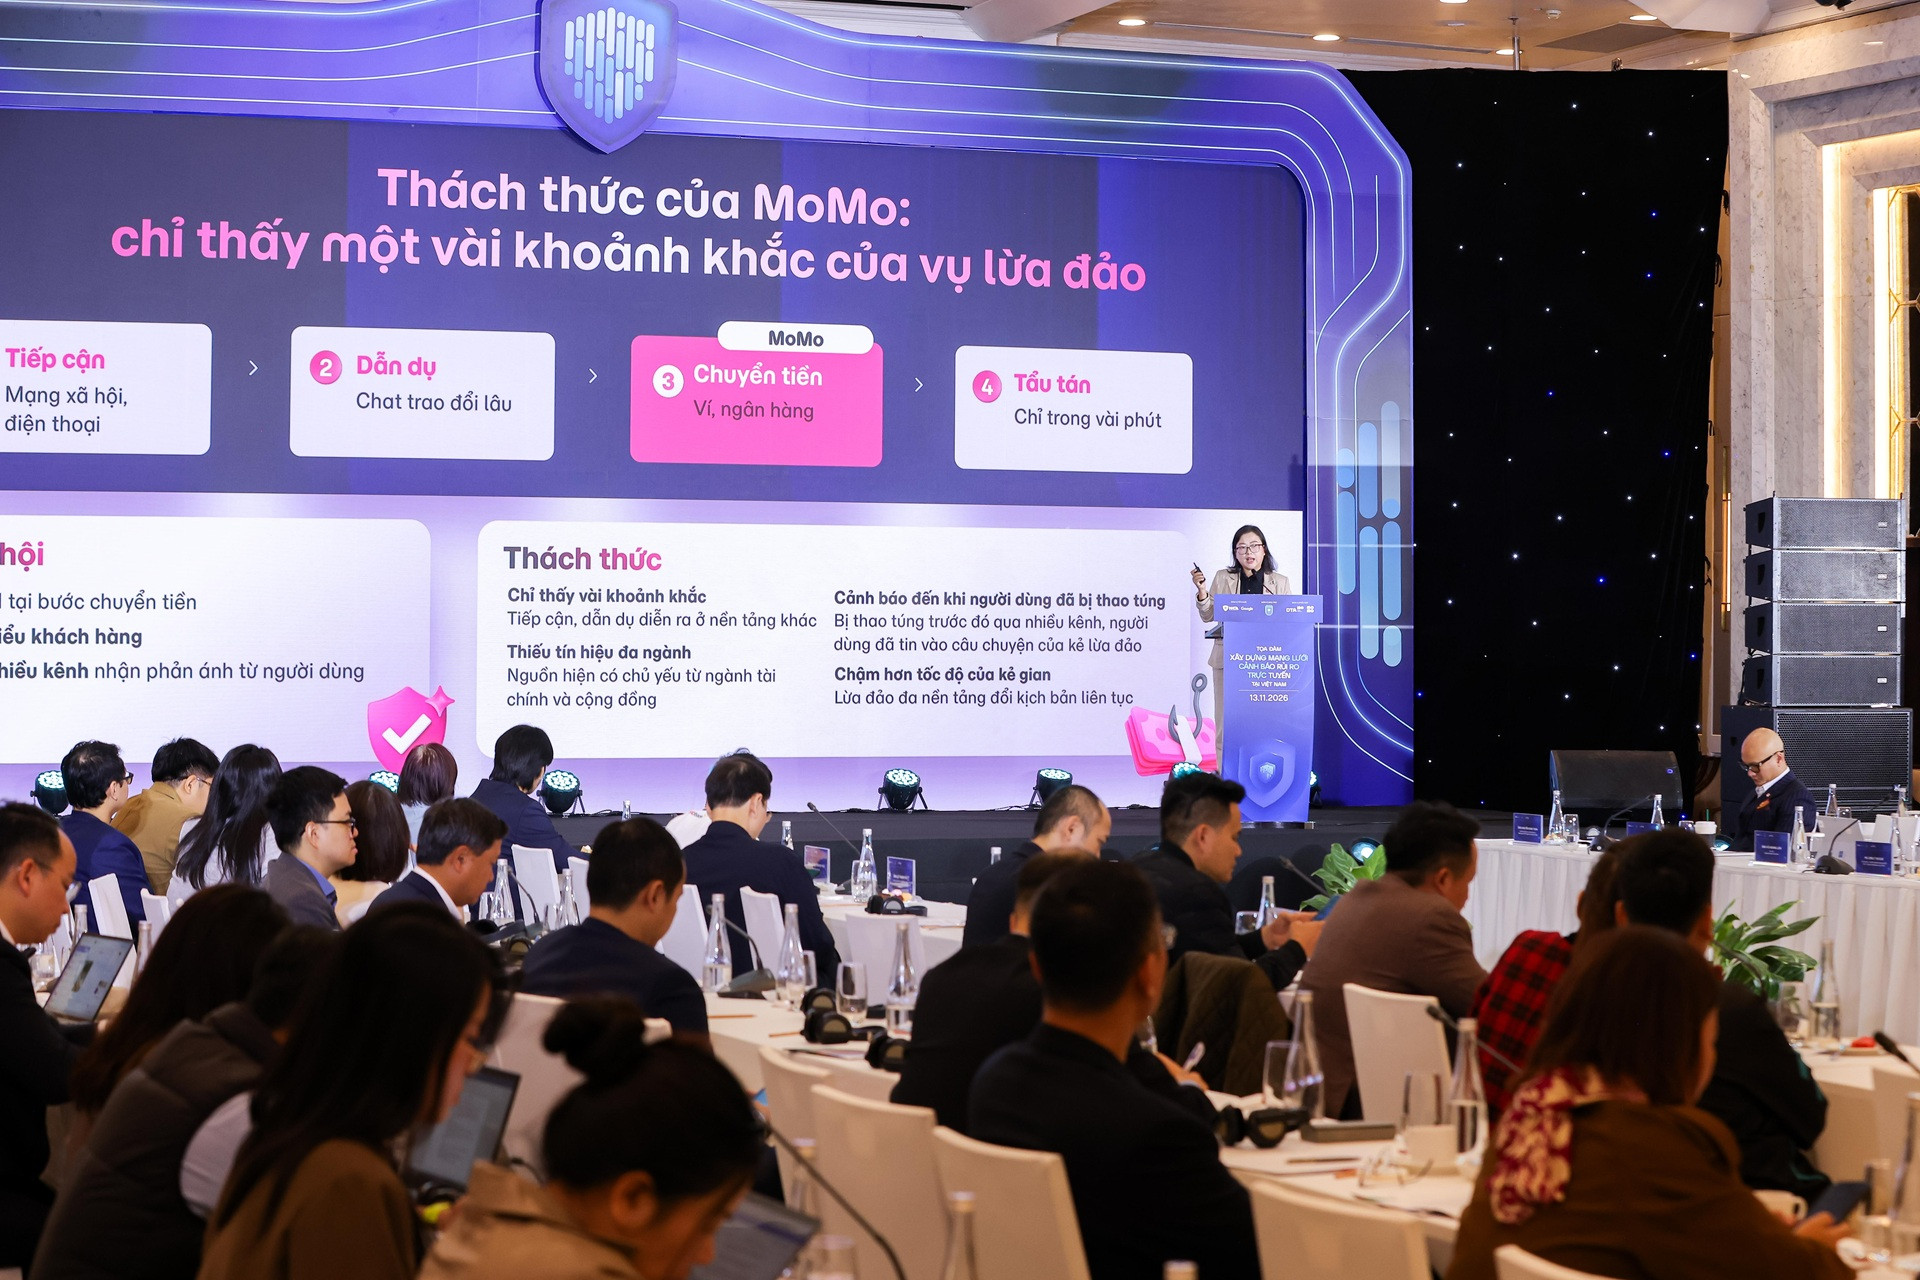
Trong năm 2025 và đầu năm 2026, nhờ các biện pháp "phiền phức có chủ đích" như tạm khóa giao dịch hoặc yêu cầu gõ lại câu xác nhận, 99,5% người dùng MoMo nhận cảnh báo đã dừng lại suy nghĩ, giúp bảo vệ hơn 15.000 tỷ đồng.
Tuy nhiên, bà Yên thừa nhận đây là cuộc chiến bất đối xứng vì nạn nhân đã bị thao túng tâm lý từ trước trên các ứng dụng nhắn tin.
"Trong khi kẻ gian hay các tổ chức lừa đảo vận hành như một doanh nghiệp xuyên biên giới với mạng lưới lớn cùng sự hỗ trợ của công nghệ và AI, tuyến phòng thủ của nhiều bên lại đang đứng riêng lẻ. Vì vậy, vấn đề không phải là từng doanh nghiệp hay tổ chức có thể làm tốt đến đâu, mà là chúng ta cần kết hợp lại như thế nào để bảo vệ người dùng trên toàn bộ hành trình", bà Yên nói.
Theo Đại tá Nguyễn Huy Lục, Trưởng phòng, Cục An ninh mạng (Bộ Công an), thời gian qua lực lượng chức năng đã quyết liệt làm sạch dữ liệu thuê bao di động, áp dụng sinh trắc học và triệt phá nhiều đường dây lừa đảo xuyên quốc gia quy mô lớn. Điển hình như vụ lừa đảo tại Campuchia chiếm đoạt 101 triệu USD (khoảng 2.600 tỷ đồng), hay vụ lừa đảo đa cấp tại Đắk Lắk chiếm đoạt 51 triệu USD.
Nhờ đồng bộ nhiều giải pháp, tỷ lệ tội phạm lừa đảo trực tuyến tại Việt Nam trong 9 tháng đầu năm đã giảm khoảng 20% so với cùng kỳ năm trước. Dù vậy, tội phạm liên tục chuyển dịch sang các nền tảng xuyên biên giới và sử dụng công nghệ giả mạo (deepfake), khiến việc điều tra gặp nhiều rào cản.
Phát biểu tại sự kiện, Đại tá, Tiến sĩ Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng (Bộ Công an), nhận định tội phạm lừa đảo đang hoạt động có tổ chức và liên thông giữa nhiều dịch vụ, trong khi dữ liệu cảnh báo lại nằm phân tán.
"Chúng ta không thể phòng chống lừa đảo trên một không gian mạng có tính kết nối cao bằng những cơ chế cảnh báo còn phân tán, riêng lẻ", ông Quân nhấn mạnh.
Chỉ 0,05% tội phạm mạng bị truy tố
Đại tá Nguyễn Hồng Quân nhấn mạnh, thực tiễn đặt ra yêu cầu phải đổi mới cách tiếp cận, chuyển từ phát hiện xử lý từng vụ việc sang chủ động nhận diện và phòng ngừa nguy cơ; từ bảo vệ riêng lẻ từng hệ thống sang tăng cường phối hợp, chia sẻ tín hiệu rủi ro giữa các ngành, các nền tảng và các doanh nghiệp.
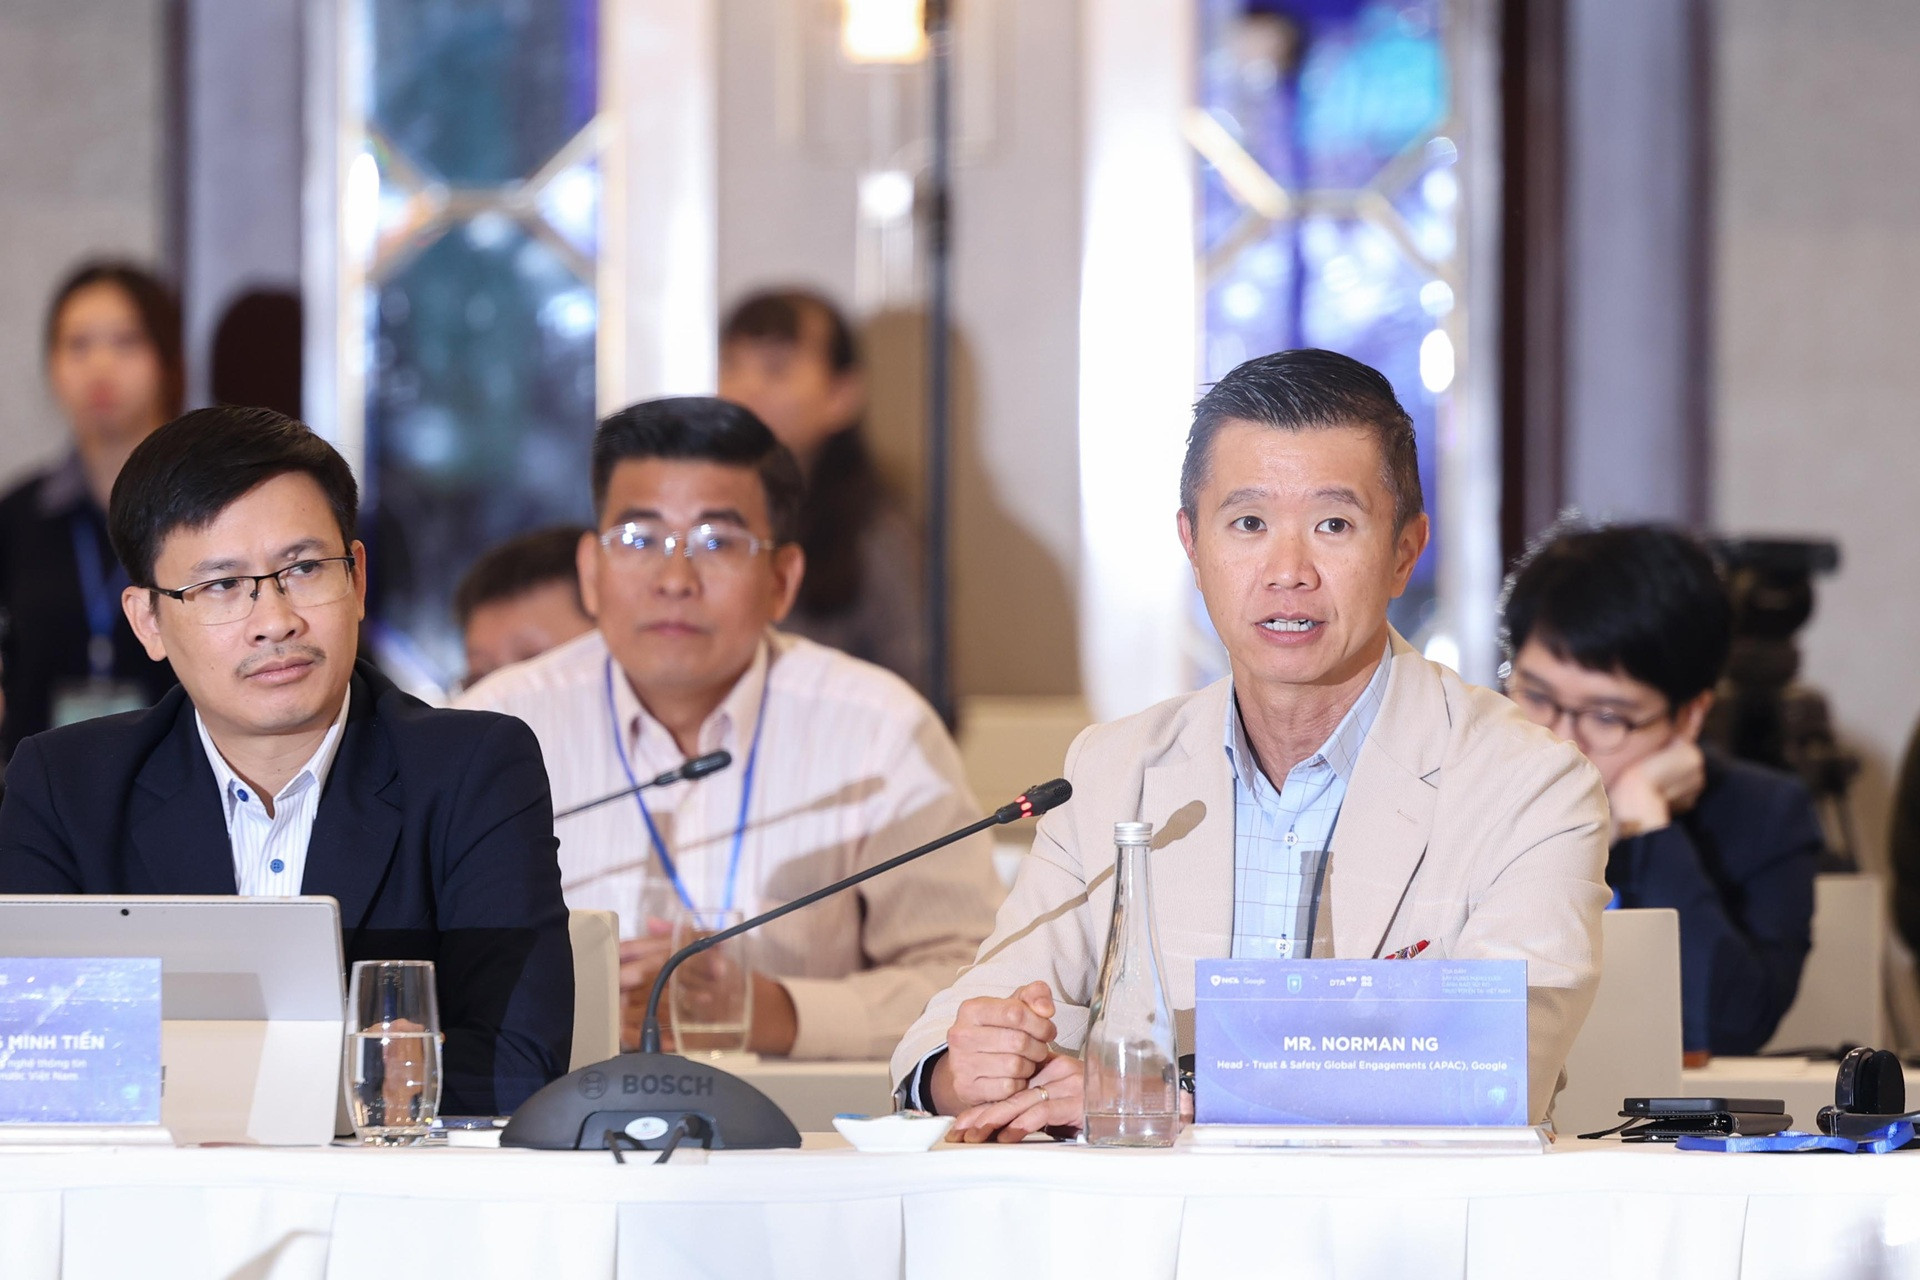
Trên thế giới, việc liên thông dữ liệu cảnh báo đã chứng minh hiệu quả rõ rệt. Ông Norman Ng, Trưởng bộ phận Hợp tác Toàn cầu về Tin cậy và An toàn của Google khu vực châu Á - Thái Bình Dương, dẫn số liệu từ Diễn đàn Kinh tế Thế giới (WEF) cho thấy, chỉ có khoảng 0,05% tội phạm mạng bị truy tố.
Thông qua Sàn giao dịch Tín hiệu Toàn cầu (GSE) - nơi đang lưu trữ hơn 1,7 tỷ tín hiệu đe dọa, sự phối hợp giữa cơ quan thực thi pháp luật và các nền tảng công nghệ đã giúp gỡ bỏ hơn 40.000 tài khoản đáng ngờ và 75.000 nhà bán hàng gian lận.
Tại Singapore, bà Annabelle Ng, đại diện Cơ quan Công nghệ Chính phủ Singapore (GovTech), cho biết hệ thống AI của cơ quan này đánh giá hơn 600.000 trang web mỗi ngày, tự động chặn và gỡ bỏ khoảng 1.000 trang độc hại chỉ trong vài phút. Nhờ tham gia chia sẻ hơn 180.000 tín hiệu lên GSE, một nhà đăng ký tên miền tại Singapore đã làm sạch hệ thống và giảm tới 95% lượng tên miền bị tội phạm lợi dụng.
Để tháo gỡ bài toán pháp lý và chất lượng dữ liệu tại Việt Nam, bà Emily Taylor, CEO Oxford Information Labs kiêm Đồng sáng lập GSE, khuyến nghị nên bắt đầu từ những dữ liệu đơn giản, ít rủi ro về quyền riêng tư như tên miền độc hại và địa chỉ IP trước khi mở rộng sang các dữ liệu phức tạp hơn.
"Khi mở rộng phạm vi hợp tác lên cấp quốc gia, liên ngành và quốc tế, ưu tiên hàng đầu phải là sự đơn giản và khả năng tương tác giữa các hệ thống. Khi xây dựng được nền tảng này, các bên mới có đủ niềm tin để tiến xa hơn", bà Emily chia sẻ.

