Một cuộc tấn công mạng quy mô lớn nhằm vào Ủy ban châu Âu (EC) có thể khiến lượng lớn dữ liệu cá nhân bị rò rỉ, theo tờ Politico.
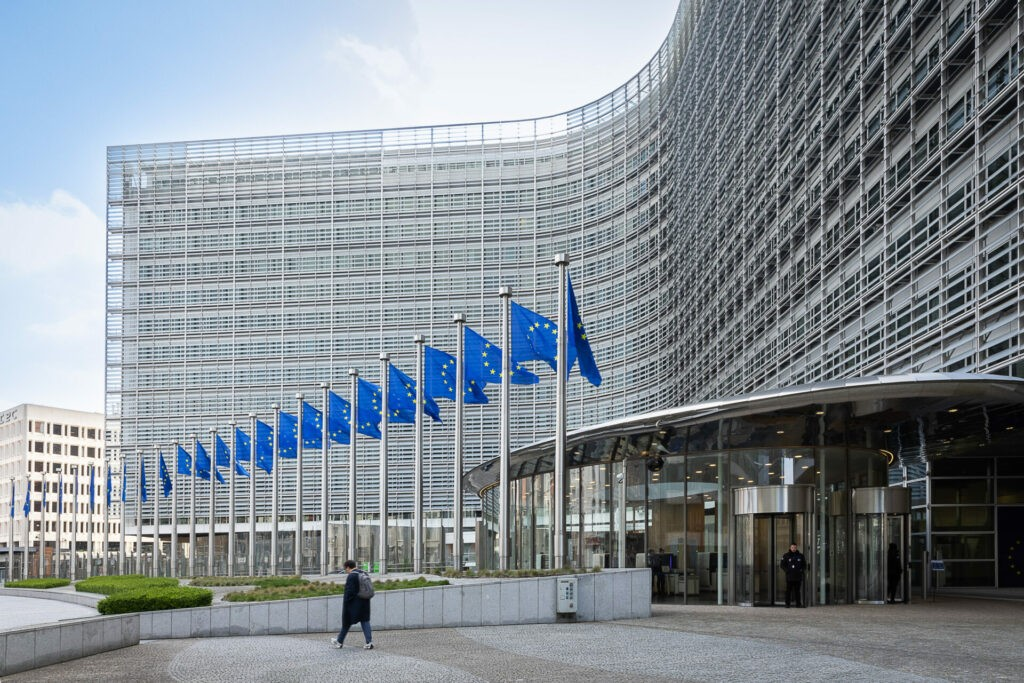
Theo Politico, Ủy ban châu Âu bị tin tặc sử dụng công cụ AI ARTEX để tấn công mạng. Ảnh: Belga
Vụ tấn công mạng chưa được khắc phục hoàn toàn. Các quan chức cấp cao của Ủy ban châu Âu đã thảo luận về cuộc khủng hoảng tại cuộc họp thường kỳ hôm 18/11, theo nguồn tin của Politico.
Một quan chức EU tiết lộ với chuyên mục Playbook của Politico rằng, Ủy ban châu Âu tin là đã kiểm soát được phần lớn cuộc tấn công nhưng chưa xác định đầy đủ mức độ thiệt hại. Một số hệ thống có thể đang được khôi phục dần, song quá trình xác minh thông tin mất nhiều thời gian hơn dự kiến.
Theo Politico, đầu tháng này, CERT-EU, cơ quan phụ trách an ninh mạng của các tổ chức EU, phát hiện tin tặc quốc tế sử dụng ARTEX, một công cụ trí tuệ nhân tạo (AI) được cung cấp công khai, nhằm tìm kiếm lỗ hổng trong các hệ thống công nghệ thông tin.
Một số ứng dụng đã tạm thời bị ngắt kết nối để phòng ngừa rủi ro. Người phát ngôn Ủy ban châu Âu Thomas Regnier cho biết cơ quan này đã triển khai các biện pháp cần thiết, sau khi phát hiện một chiến dịch tấn công mạng. Theo ông, các tin tặc nhắm mục tiêu vào từng hệ thống riêng lẻ và Ủy ban đã thông báo cho những bên bị ảnh hưởng theo quy trình thông thường.
Sự cố kéo dài hơn 10 ngày, ảnh hưởng đến Sysper - nền tảng quản lý nhân sự của Ủy ban châu Âu, được sử dụng để truy cập phiếu lương, gửi yêu cầu nghỉ phép và khai báo thời gian làm việc. Hệ thống MyPMO, phục vụ việc hoàn trả chi phí khám chữa bệnh, cũng bị gián đoạn.
Cả hai hệ thống được khôi phục đầu tuần này, nhưng Sysper tiếp tục ngừng hoạt động trong thời gian ngắn hôm 18/11.
Theo email nội bộ mà Playbook tiếp cận được, đầu tháng này, Ủy ban châu Âu đã triệu tập cuộc họp khẩn của Hội đồng Quản lý Doanh nghiệp, cơ quan xử lý các vấn đề quản trị và khủng hoảng nội bộ, để thảo luận về những cuộc tấn công mạng đang diễn ra. Bộ phận dịch vụ số của cơ quan này cũng yêu cầu tăng cường các biện pháp kiểm tra an ninh.
Ủy viên phụ trách công nghệ Henna Virkkunen đã báo cáo với các thành viên Ủy ban châu Âu về những biện pháp ứng phó trước mắt tại cuộc họp hôm 18/11.
Vụ việc diễn ra trong bối cảnh hàng loạt tổ chức và doanh nghiệp lớn trên thế giới ghi nhận sự cố an ninh mạng tương tự. Các vụ việc trước đó ảnh hưởng đến Microsoft, một số ngân hàng lớn của Mỹ và Cơ quan An ninh Quốc gia Mỹ (NSA). Một cuộc tấn công khác cũng nhắm vào nhiều website phổ biến, trong đó có Air France, BBC và Zoom.